هکر چینی ۲۶ ساله با هوش مصنوعی Claude به بانکهای کره جنوبی نفوذ کرد
بانکهای کره جنوبی چند هفته است که با موجی از حملات سایبری روبهرو هستند. گزارش تازه CrowdStrike میگوید مظنون اصلی یک جوان ۲۶ ساله ساکن استان گوانگدونگ چین است و در این حملهها از هوش مصنوعی Claude استفاده کرده.
این خبر بیشتر از خود حمله، به ابزاری که هکر به کار برده، مربوط است. چطور یک نفر میتواند در مدتی کوتاه به نه بانک مختلف نفوذ کند و هنوز هویتش زیر سؤال باشد؟
چرا هوش مصنوعی وارد ماجرا شد
CrowdStrike میگوید هکر از ARTEX استفاده کرده؛ ابزاری متنباز که در گیتهاب منتشر شده و کارش خودکار کردن تست نفوذ است. این ابزار خودش مدل زبانی ندارد، اما به مدلهایی مثل Claude، ChatGPT و DeepSeek وصل میشود تا دستورالعملهای نفوذ را تولید کند.
بررسی لاگهای هکر نشان میدهد او از Claude خواسته است کانالهای تلگرامی فروش اطلاعات دزدیدهشده کرهایها را پیدا کند. در گفتگوی دیگری هم از هوش مصنوعی خواسته رزومهای جعلی به نام پژوهشگر امنیت بسازد و جزئیاتی مثل نام شهر مائومینگ و سن خودش را هم وارد کرده است.
ARTEX چه کاری انجام میداد
صفحه گیتهاب ARTEX هشدار میدهد که این ابزار فقط برای یادگیری و پژوهش محلی ساخته شده و نباید روی سیستمهای واقعی استفاده شود. اما هکر مظنون ظاهراً این هشدار را نادیده گرفته و از ترکیب ARTEX و Claude برای نفوذ به شبکه بانکها بهره برده است.
گزارش CrowdStrike تأکید دارد که این حمله هنوز به گروه هکری معروفی نسبت داده نشده، اما زبان پرامپتها و انتخاب ابزار چینی، نشانههایی از عامل تهدید چینیزبان با هدف مالی را نشان میدهد.
چطور یک نفر توانست سریع عمل کند
آدام مایرز، معاون ارشد عملیات مقابله با تهدیدات در CrowdStrike، معتقد است این پرونده نشان میدهد ایجنتهای هوش مصنوعی میتوانند توان یک نفر را چند برابر کنند. او میگوید یک نفر با کمک هوش مصنوعی توانسته در بازه زمانی کوتاهی تعداد زیادی هدف را مورد حمله قرار دهد.
این موضوع برای بانکها و شرکتهای مالی مهم است، چون نشان میدهد دفاع سنتی در برابر حملات خودکار ممکن است کافی نباشد و نیاز به نظارت دقیقتری روی الگوهای پرامپت و رفتار غیرعادی کاربران داخل شبکه وجود دارد.
واکنش مقامهای کره جنوبی
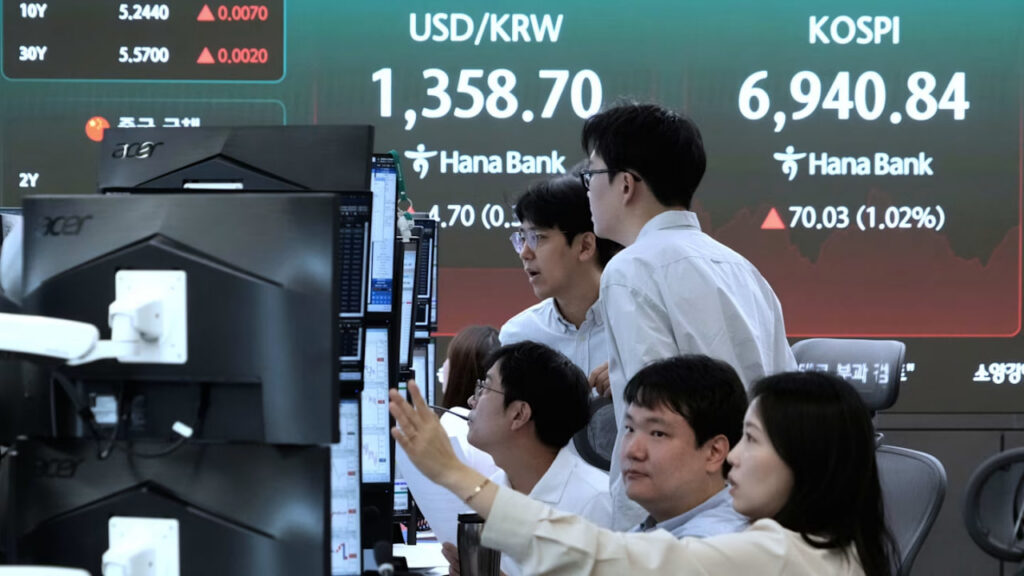
از اواخر سپتامبر دستکم ۹ بانک کرهای اعلام کردهاند اطلاعاتشان هدف قرار گرفته. رئیسجمهور لی جائه میونگ دستور داده اقدامات قاطع انجام شود و پلیس هم تحقیقات را شروع کرده است.
تا این لحظه هیچ مدرک عمومی مبنی بر سرقت موفق مبالغ کلان منتشر نشده، اما نگرانی اصلی از این است که دادههای شخصی مشتریان ممکن است در کانالهای تلگرامی فروخته شود.
نکته: اگر در ایران هم سازمانی از ابزارهای هوش مصنوعی برای تست نفوذ استفاده میکند، باید محدودیتهای دسترسی و لاگگیری دقیق اعمال شود تا پرامپتهای حساس و اطلاعات داخلی در دسترس مدلهای خارجی قرار نگیرد.
نگرانیهای امنیتی آینده
رشد ایجنتهای هوش مصنوعی مثل ARTEX و اتصال آسان آنها به مدلهای قدرتمند، مرز بین تست قانونی و حمله واقعی را باریک کرده است. شرکتها حالا باید فرض کنند مهاجمان هم به همان ابزارها دسترسی دارند.
در این شرایط، تنها راه دفاع، ترکیب نظارت انسانی، محدود کردن دسترسی مدلها به دادههای واقعی و بررسی مداوم رفتار غیرعادی داخل شبکه است.
سؤالهای رایج
آیا Claude خودش حمله را انجام داد؟
خیر. Claude فقط پرامپت و کد پیشنهاد داد و هکر انسانی دستورها را اجرا کرد. هوش مصنوعی نقش مشاور را داشت، نه عامل مستقیم.
ARTEX روی چه مدلهایی کار میکند؟
طبق صفحه گیتهاب، این ابزار به Claude، ChatGPT و DeepSeek وصل میشود و خودش مدل زبانی مستقلی ندارد.
آیا اطلاعات مشتریان دزدیده شده؟
گزارش CrowdStrike هنوز تأیید نکرده که دادهها به فروش رسیده باشند، اما هکر از Claude درباره کانالهای تلگرامی فروش اطلاعات پرسیده است.
منبع: دیجیاتو